Yubico Security Key C NFC - U2F und FIDO2 (Firmware 5.7)
Vorbestellbar
42,84 € *
*
inkl. ges. MwSt.
zzgl.
Versandkosten
Netto 36,00 EUR

Yubico entwickelt Hardware-Sicherheitsschlüssel, die Passwörter und SMS-Codes durch phishingsicheren Login per FIDO2/WebAuthn ersetzen. Die YubiKey 5 Serie deckt zusätzlich Smart-Card-Login, OpenPGP und Einmalpasswörter ab, die Security Key Serie beschränkt sich auf FIDO2/U2F und eignet sich für den günstigeren Rollout in größeren Teams. Beide funktionieren ohne Batterie und Treiberinstallation, per USB-A, USB-C oder NFC, und sind mit Microsoft Entra ID, Google Workspace und AWS kompatibel.

Mehr über Yubico
FIDO2/WebAuthn bindet die Anmeldung kryptografisch an die echte Website. Gefälschte Login-Seiten scheitern automatisch, ohne dass Nutzer den Unterschied selbst erkennen müssen.
Viele Dienste wie Microsoft 365 oder Google Workspace unterstützen laut Anbieter passwortlosen Login allein mit YubiKey und PIN oder Fingerabdruck, ganz ohne zusätzliche App.
Ein Schlüssel funktioniert mit zahlreichen Diensten, von Microsoft Entra ID über Google und AWS bis zu Passwortmanagern, sofern FIDO2, U2F oder OTP unterstützt wird.
Kein Akku, keine Treiberinstallation und keine Software-Einrichtung nötig. Der Schlüssel wird eingesteckt oder angetippt und ist laut Hersteller sofort einsatzbereit.
Wasserfest und ohne bewegliche Teile, für den täglichen Transport am Schlüsselbund ausgelegt. Ein Firmware-Update, das schiefgehen kann, ist nicht erforderlich.
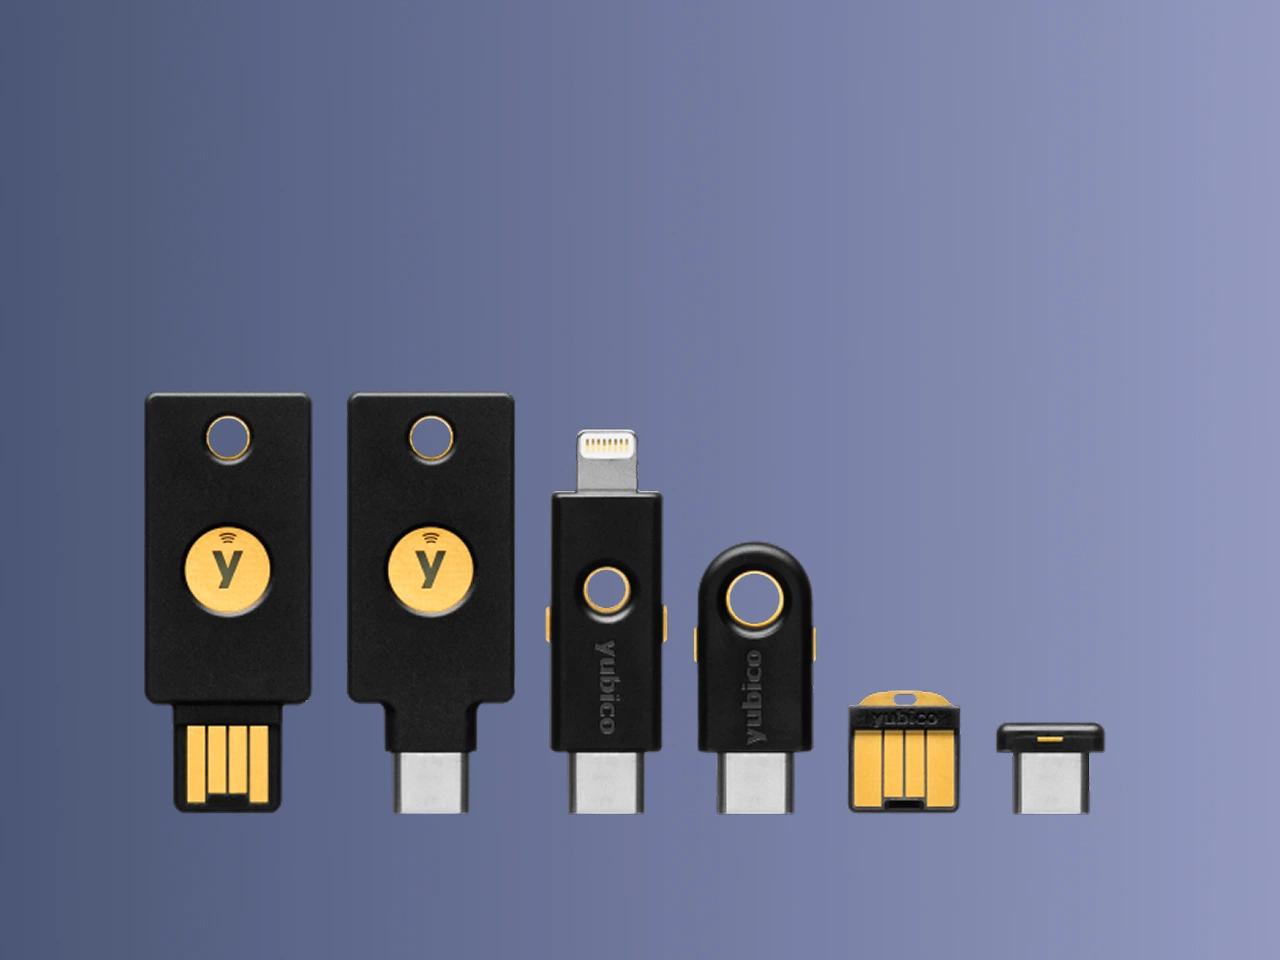
USB-A, USB-C, USB-C mit NFC oder als Bio-Serie mit Fingerabdrucksensor: Der passende Formfaktor richtet sich nach vorhandenen Anschlüssen und der gewünschten Anmeldemethode.
Multi-Protokoll-Schlüssel mit FIDO2/WebAuthn, U2F, Smart-Card-Login, OpenPGP und zeitbasierten Einmalpasswörtern in einem Gerät, für gemischte Systemlandschaften ausgelegt.
Reine FIDO2/U2F-Schlüssel ohne Smart-Card- oder OTP-Funktion, dafür günstiger in der Anschaffung. Geeignet für Rollouts, bei denen ausschließlich Login über Webdienste gefragt ist.
Login per Fingerabdruck statt PIN-Eingabe, zusätzlich zu FIDO2/WebAuthn. Der biometrische Abdruck bleibt laut Hersteller ausschließlich lokal auf dem Schlüssel gespeichert.
Kontaktloses Anmelden per NFC am Smartphone oder Tablet, ohne Kabel oder App. Ergänzt die USB-Anschlussvarianten für Arbeitsplätze, an denen ein Smartphone das Haupteingabegerät ist.
Klassischer USB-A-Stecker für Desktop-PCs und ältere Notebooks ohne USB-C-Anschluss. Passt in den vorhandenen Port, ganz ohne zusätzlichen Adapter oder Treiberinstallation.
USB-C-Stecker für aktuelle Notebooks, Tablets und Smartphones mit USB-C-Port. Viele Modelle der Serie unterstützen zusätzlich NFC für die kontaktlose Anmeldung am Smartphone.
Schützt Microsoft-365- und VPN-Zugänge vor Phishing, ohne dass sich Mitarbeitende komplexe Passwörter merken müssen. Ausgabe und Sperrung einzelner Schlüssel laufen über die IT-Administration.
Hardwarebasierte Zwei-Faktor-Authentifizierung für sichere Zugänge in Verwaltung und öffentlichen Einrichtungen, ohne SMS-Versand oder Abhängigkeit von der Mobilfunkabdeckung.
Ein Hersteller für Kunden mit unterschiedlichen Anforderungen, von der Einzelplatzlösung bis zum Rollout über mehrere Standorte, inklusive persönlicher Beratung zur passenden Serie.
Schützt Zugänge zu Git-Repositories, Cloud-Konsolen und Admin-Panels, an denen ein kompromittiertes Passwort besonders viel Schaden anrichten kann, mit phishingsicherem FIDO2-Login.
Banken, Versicherungen und Gesundheitswesen setzen aus Compliance-Gründen zunehmend auf hardwarebasierte statt app- oder SMS-basierte Zwei-Faktor-Authentifizierung für sensible Zugänge.
Schützt private E-Mail-, Cloud- und Passwortmanager-Konten zusätzlich zum Passwort, unabhängig von Mobilfunkempfang oder einer Authenticator-App auf dem Smartphone.
Wir ermitteln gemeinsam mit Ihnen die passende Geräteauswahl und erstellen ein individuelles Angebot für Ihre Infrastruktur.
Kauf auf Rechnung: Geschäftskunden nach Prüfung, Behörden sofort. Konditionen auf Anfrage.
Bei Fragen zur Einrichtung oder zum laufenden Betrieb erreichen Sie uns telefonisch oder per E-Mail.
Bei einem Defekt übernehmen wir die komplette Abwicklung direkt mit Ihnen – ohne Umweg über den Hersteller.
Antworten auf die Fragen, die uns Kunden zu Yubico am häufigsten stellen.
Wenn ausschließlich passwortloser oder Zwei-Faktor-Login über Webdienste gefragt ist, reicht die Security Key Serie mit FIDO2/U2F. Brauchen Sie zusätzlich Smart-Card-Login, OpenPGP oder Einmalpasswörter für ältere Systeme, ist die YubiKey 5 Serie die passende Wahl.
Beim Formfaktor entscheidet der vorhandene Anschluss: USB-A für ältere Notebooks, USB-C für aktuelle Geräte, dazu NFC für die Anmeldung am Smartphone. Die Bio-Serie ergänzt das um Fingerabdruck-Login. Bei der Auswahl für Ihre IT-Umgebung beraten wir Sie gern.
Die Security Key Serie beherrscht ausschließlich FIDO2/WebAuthn und U2F und ist damit auf modernen Passwortersatz für Webdienste ausgelegt. Die YubiKey 5 Serie unterstützt zusätzlich Smart-Card-Login (PIV), OpenPGP und zeitbasierte Einmalpasswörter für Dienste ohne FIDO2-Unterstützung.
Für einen reinen FIDO2-Rollout in größeren Teams ist die Security Key Serie meist die kostengünstigere Wahl. Kommen ältere Systeme, VPN-Clients mit Smart-Card-Anmeldung oder OTP-Dienste dazu, lohnt sich die YubiKey 5 Serie. Welche Variante zu Ihrer Systemlandschaft passt, klären wir im Beratungsgespräch.
In beiden Diensten aktiviert eine Administratorin oder ein Administrator zunächst FIDO2-Sicherheitsschlüssel als Anmeldemethode in den Sicherheitseinstellungen. Anschließend registriert jede Nutzerin oder jeder Nutzer den eigenen YubiKey im Kontoprofil, meist über ein Antippen oder Einstecken des Schlüssels.
Wir empfehlen, für jede Person zwei Schlüssel zu registrieren, einen für den Alltag und einen als Ersatz im Tresor. Geht ein Schlüssel verloren, lässt er sich im Adminbereich sperren, ohne dass der Zugang zum Konto verloren geht. Bei der Einrichtung im Unternehmen unterstützen wir Sie gern.
Der Schlüssel selbst speichert keine Passwörter im Klartext und lässt sich ohne PIN oder Fingerabdruck nicht für die Anmeldung nutzen. Ist ein Ersatzschlüssel im Konto hinterlegt, sperrt eine Administratorin oder Nutzerin den verlorenen Schlüssel und meldet sich mit dem zweiten weiter an.
Ja, gängige Passwortmanager wie 1Password oder Bitwarden unterstützen laut Anbieter die Anmeldung per FIDO2/WebAuthn mit YubiKey als zusätzlichen oder alleinigen Entsperr-Faktor für den Tresor, zusätzlich zum Master-Passwort.
FIDO2/WebAuthn ist ein offener Standard für kryptografischen Login ohne Passwort-Übertragung. Der private Schlüssel verlässt den YubiKey nie, die Website erhält nur eine digitale Signatur, die an ihre echte Domain gebunden ist. Das macht klassisches Passwort-Phishing wirkungslos.
Ja. OMG.DE ist seit 1997 in Aurich als IT-Fachhändler tätig und offizieller Yubico-Reseller. Wir führen die Schlüssel in unserem eigenen Lager und beraten Sie persönlich zur passenden Serie und Stückzahl für Ihr Unternehmen.